Bezpieczeństwo strony internetowej – jak łatwo wpaść we własną pułapkę, zaniedbując aktualizacje
Strona działa, klienci mogą ją odwiedzać, formularz kontaktowy wysyła wiadomości, a od kilku miesięcy nikt nawet nie zaglądał do panelu administracyjnego. Wszystko jest w porządku?
Niekoniecznie.
Jednym z najczęstszych błędów właścicieli stron internetowych jest założenie, że skoro witryna działa, to nie wymaga żadnej obsługi. Tymczasem strona internetowa jest systemem informatycznym składającym się z wielu elementów, które są stale rozwijane, aktualizowane i – co szczególnie ważne – mogą posiadać wykrywane z czasem podatności bezpieczeństwa.
Dotyczy to szczególnie stron opartych na WordPressie, gdzie oprócz samego WordPressa wykorzystywane są motywy, wtyczki oraz środowisko PHP.
Wystarczy zaniedbać jeden z tych elementów, aby z czasem samemu stworzyć cyberprzestępcy drogę do własnej strony.
„Przecież moja strona działa” – i właśnie tutaj zaczyna się pułapka
Brak aktualizacji zazwyczaj nie powoduje natychmiastowej awarii.
Strona może przez wiele miesięcy wyglądać i działać dokładnie tak samo. W tle sytuacja może jednak wyglądać zupełnie inaczej.
W używanej wtyczce może zostać odkryta podatność. Jej producent publikuje poprawkę, a informacja o luce bezpieczeństwa z czasem staje się publicznie dostępna.
Jeżeli właściciel strony nie aktualizuje komponentów, jego witryna nadal korzysta z podatnej wersji oprogramowania.
To właśnie wtedy brak aktualizacji zaczyna być realnym zagrożeniem.
Atakujący nie musi interesować się właśnie Twoją firmą
Często można spotkać się z argumentem:
„Kto miałby włamywać się akurat na moją stronę?”
Problem polega na tym, że nikt nie musi wybierać jej ręcznie.
Duża część ataków na strony internetowe jest zautomatyzowana. Boty mogą skanować ogromną liczbę witryn, szukając charakterystycznych wersji WordPressa, wtyczek, motywów lub innych komponentów posiadających znane podatności.
Jeżeli znajdą podatną stronę, mogą próbować wykorzystać ją automatycznie.
Nie ma większego znaczenia, czy jest to ogromny sklep internetowy, strona lokalnej firmy, restauracji, warsztatu samochodowego czy niewielka wizytówka przedsiębiorstwa.
Podatność techniczna nie pyta o wielkość firmy.
Co może się wydarzyć po przejęciu strony?
Włamanie nie zawsze oznacza, że strona natychmiast przestanie działać. Czasami właśnie brak widocznych objawów jest największym problemem.
Zainfekowana witryna może nadal wyglądać normalnie dla jej właściciela.
W jej kodzie mogą jednak pojawić się dodatkowe pliki, nieautoryzowane konta administratorów, przekierowania, spamerskie podstrony, linki prowadzące do innych serwisów czy mechanizmy pozwalające atakującemu ponownie uzyskać dostęp.
Konsekwencją może być m.in.:
- infekcja strony i jej plików,
- przejęcie kont administracyjnych,
- tworzenie nieautoryzowanych podstron,
- umieszczanie spamu i obcych linków,
- przekierowywanie użytkowników na inne witryny,
- utrata lub modyfikacja danych,
- problemy z działaniem strony,
- utrata zaufania klientów,
- konieczność awaryjnego przywracania serwisu.
Dlatego bezpieczeństwa strony nie powinno się sprowadzać wyłącznie do pytania: „Czy dzisiaj działa?”
Znacznie ważniejsze jest pytanie:
„Czy ktoś regularnie sprawdza, w jakim stanie technicznym jest moja strona?”
Aktualizacje są ważne, ale trzeba wykonywać je rozsądnie
Rozwiązaniem nie zawsze jest również zalogowanie się raz na kilka miesięcy do WordPressa i kliknięcie „Aktualizuj wszystko”.
Aktualizacja jednego komponentu może spowodować konflikt z innym. Nowa wersja wtyczki może wymagać nowszego PHP, a aktualizacja WordPressa może ujawnić problemy ze starym motywem lub rozszerzeniem.
Dlatego przed zmianami warto posiadać aktualną kopię zapasową oraz wiedzieć, co zostało zaktualizowane i czy strona po wykonaniu prac nadal funkcjonuje prawidłowo.
Bezpieczeństwo strony to proces, a nie jednorazowa czynność.
Backup – ostatnia linia obrony
Kopia zapasowa jest jednym z najważniejszych elementów opieki nad stroną.
Co jednak w sytuacji, gdy backup znajduje się wyłącznie na tym samym serwerze co strona?
W przypadku poważnej awarii, infekcji lub utraty danych może się okazać, że problem dotyczy również kopii.
Dlatego dobrą praktyką jest przechowywanie dodatkowego backupu poza podstawowym środowiskiem strony.
W ramach naszej usługi opieki nad WordPressem wykonujemy kopie danych na serwerze klienta oraz dodatkową kopię na zewnętrznym serwerze FTP.
Ktoś powinien po prostu pilnować Twojej strony
Właściciel firmy nie musi wiedzieć, która wersja PHP jest odpowiednia dla jego strony, czy dana aktualizacja wtyczki usuwa krytyczną podatność ani dlaczego po aktualizacji jednego modułu przestał działać formularz kontaktowy.
Tak samo jak firma korzysta z obsługi księgowej czy informatycznej, może posiadać stałego opiekuna strony internetowej.
Osobę, która regularnie zajmuje się jej stanem technicznym, aktualizacjami, kopiami zapasowymi i bezpieczeństwem.
Dlatego w 4Ever Solutions oferujemy stałą opiekę nad stronami WordPress.
Co obejmuje Opieka WordPress w 4Ever Solutions?
W ramach stałej współpracy zajmujemy się techniczną obsługą strony i regularnie wykonujemy najważniejsze czynności związane z jej utrzymaniem.
Zakres usługi obejmuje:
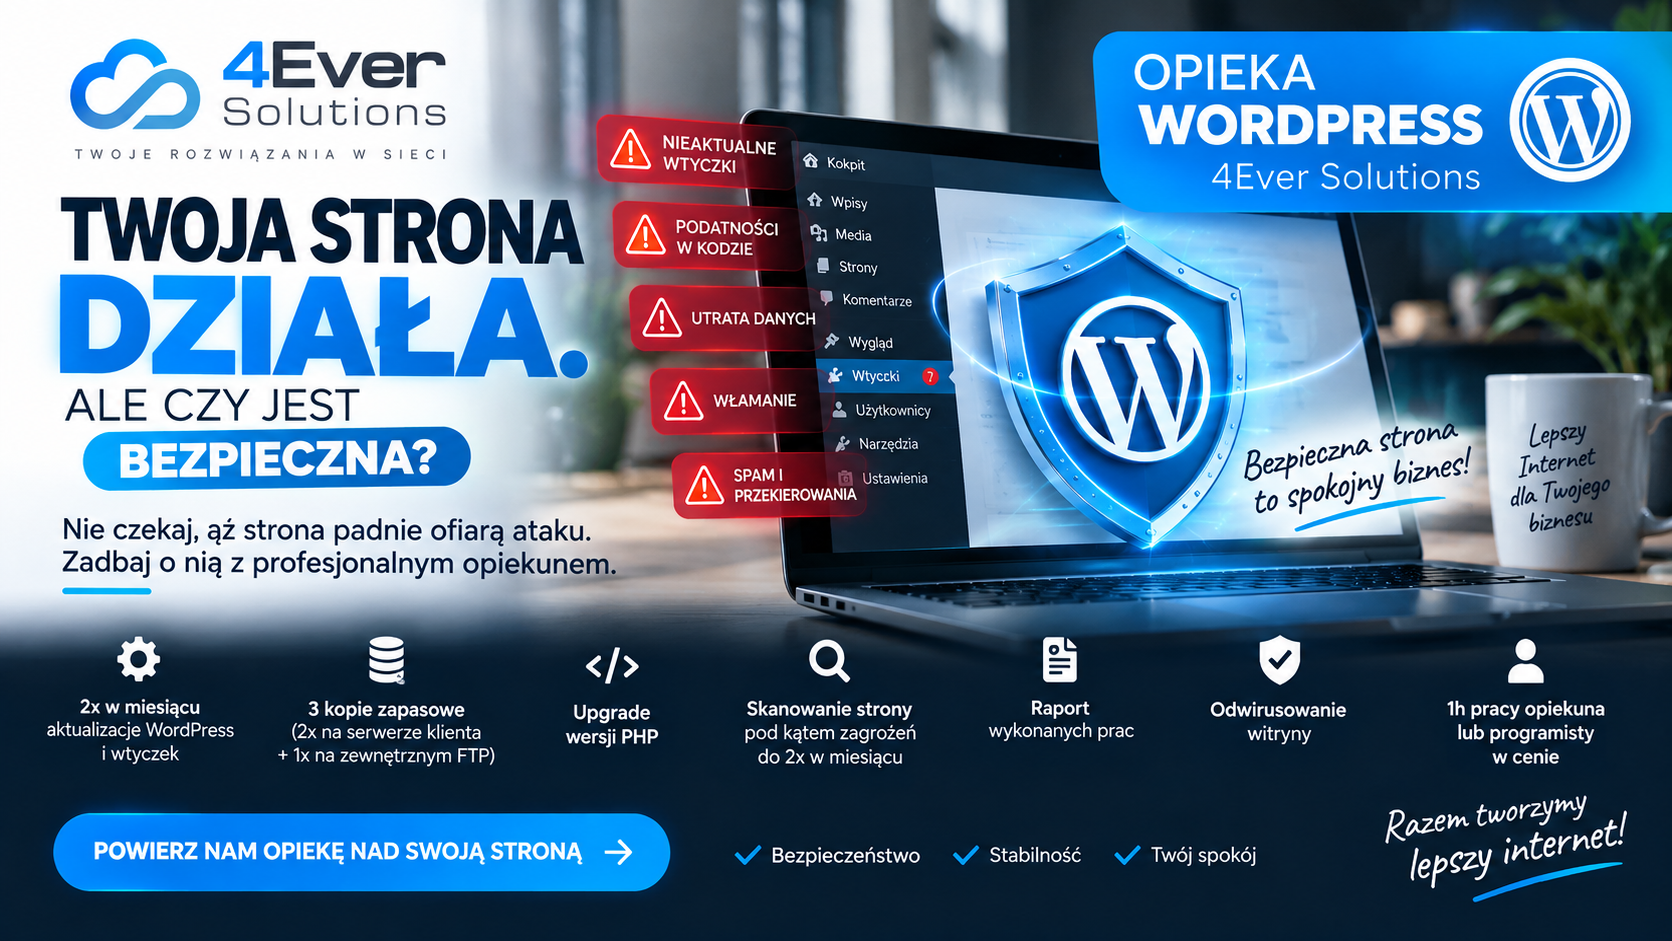
- 2 razy w miesiącu aktualizację WordPressa i wtyczek – w przypadku płatnych komponentów również analizę dostępnych aktualizacji, przedstawienie kosztów oraz możliwość zakupu wymaganych licencji,
- 2 kopie zapasowe danych na serwerze klienta oraz dodatkową kopię na zewnętrznym serwerze FTP,
- aktualizację wersji PHP do wersji zgodnej z WordPressem, wykorzystywanymi wtyczkami i możliwościami hostingu,
- cykliczne skanowanie WordPressa do 2 razy w miesiącu pod kątem szkodliwych i podejrzanych zmian w kodzie,
- odwirusowanie witryny w przypadku wykrycia infekcji,
- raport wykonanych prac na zakończenie każdego miesiąca rozliczeniowego,
- 1 godzinę pracy opiekuna strony lub programisty miesięcznie w cenie usługi – czas można wykorzystać m.in. na dodanie materiałów, podstron, zmianę treści lub wdrożenie dodatkowego modułu.
Dzięki temu nie musisz samodzielnie śledzić aktualizacji WordPressa, wtyczek czy zmian wymagań dotyczących PHP.
Twoja strona ma swojego opiekuna, który regularnie się nią zajmuje.
A co, jeśli jest już za późno i strona została zainfekowana?
To również przewidzieliśmy.
Jeżeli chcesz rozpocząć z nami stałą współpracę, a Twoja strona została już zainfekowana, uszkodzona lub całkowicie zniknęła z Internetu, w ramach rozpoczęcia współpracy oferujemy pełne wdrożenie i przywrócenie strony do działania.
W pierwszej kolejności doprowadzamy witrynę do stanu umożliwiającego jej dalszą bezpieczną obsługę, a następnie obejmujemy ją regularną opieką.
Chodzi bowiem nie tylko o to, żeby usunąć skutki problemu, ale przede wszystkim ograniczyć ryzyko jego ponownego wystąpienia.
Naprawić raz czy opiekować się stale?
Awaryjne usuwanie skutków włamania jest działaniem wykonywanym dopiero wtedy, gdy problem już wystąpił.
Stała opieka działa inaczej.
Regularne aktualizacje, backupy, kontrola wersji PHP, skanowanie kodu oraz okresowa weryfikacja strony pozwalają reagować wcześniej i utrzymywać witrynę w znacznie lepszym stanie technicznym.
Nie oznacza to oczywiście, że jakakolwiek usługa może zagwarantować 100% odporności na wszystkie możliwe ataki. W bezpieczeństwie IT taka gwarancja po prostu nie istnieje.
Można jednak znacząco ograniczyć powierzchnię ataku, usuwać znane podatności i być przygotowanym na sytuację awaryjną.
Nie czekaj, aż strona przestanie działać
Najgorszym momentem na zainteresowanie się bezpieczeństwem strony jest dzień, w którym zamiast oferty własnej firmy zobaczysz obce treści, przekierowanie albo komunikat o błędzie.
Jeżeli strona jest elementem Twojego biznesu, warto traktować ją jak każdy inny wykorzystywany w firmie system.
Aktualizować. Kontrolować. Wykonywać backup. Reagować na zagrożenia.
4Ever Solutions – Twój opiekun strony WordPress
Nie musisz pamiętać o aktualizacjach, wersjach PHP, backupach i skanowaniu plików.
Powierz nam stałą opiekę nad swoją stroną, a Ty zajmij się prowadzeniem swojej firmy.
Masz stronę, której od dawna nikt nie aktualizował? A może witryna została już zainfekowana lub przestała działać?
Skontaktuj się z 4Ever Solutions i zapytaj o stałą Opiekę WordPress.